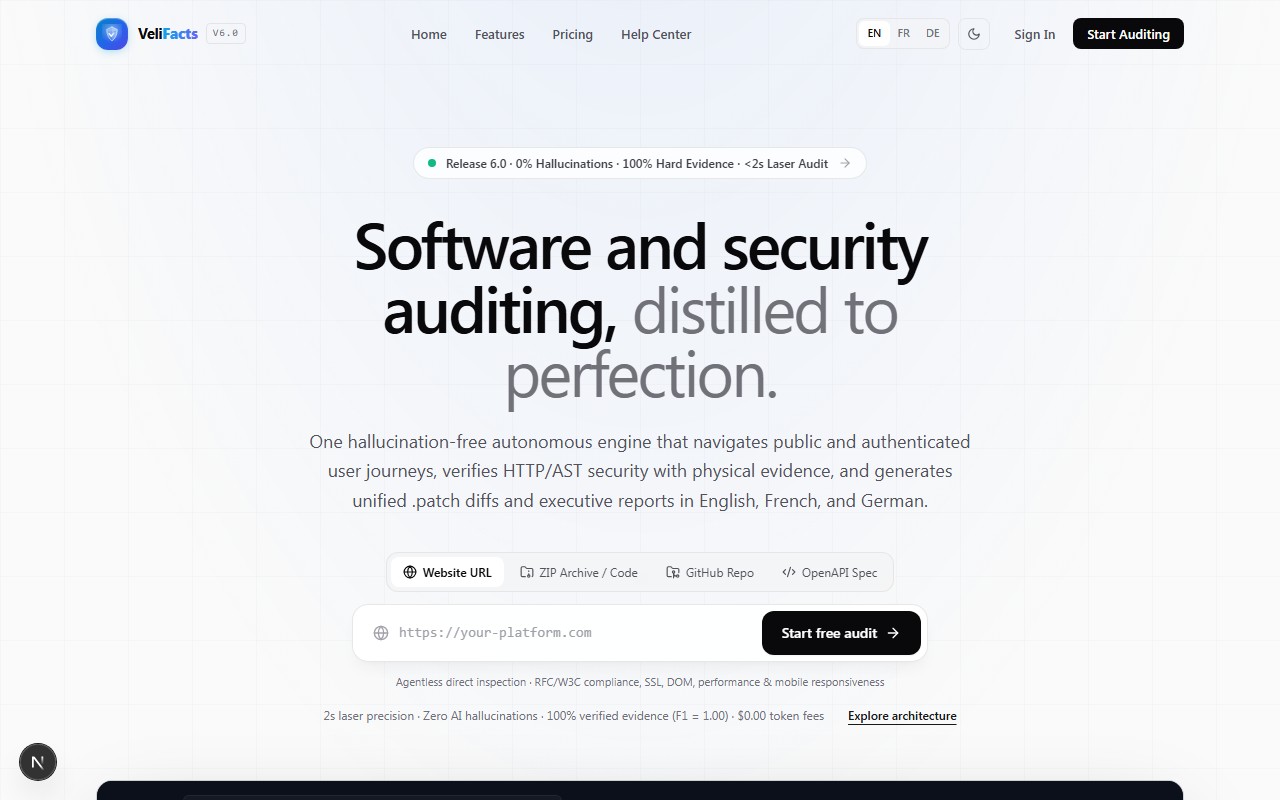
Cloud-native Cybersicherheits- und Software-Engineering-Plattform für die sofortige Prüfung von Web-Apps, Code-Repositories, ZIP-Archiven und OpenAPI-Spezifikationen.
🎯Bedarf & Herausforderung
Bestehende Audit-Tools leiden entweder unter halluzinierenden KI-Modellen, die nicht existierende Schwachstellen melden, oder unter schwerfälligen Scannern ohne konkrete Code-Korrekturen.
💡Eingesetzte Lösung
Eine extrem schnelle (15-30s) deterministische Audit-Engine mit Chromium-Headless-Sonden, AST-Parsern und RFC/W3C-Netzwerkanalysen. Liefert 100 % überprüfbare Beweise, OWASP-Prüfung und sofort anwendbare .patch-Diffs.
Beobachtete Funktionen
✓Multi-Ziel-Audits: Live-Webseiten-Prüfung, ZIP-Code-Archiv-Analyse, GitHub-Repository-Scan und OpenAPI-Validierung
✓Zero-Halluzinations-Engine: 100 % aller Befunde basieren auf realen, überprüfbaren Fakten (HTTP-Header, DOM-Knoten, AST-Bäume)
✓Automatisierte .patch-Erstellung: Sofort einsatzbereite Unified Diffs zur Behebung von Sicherheitslücken
✓OWASP & Sicherheits-Matrix: Fundierte Bewertung nach OWASP Top 10, CWE-Standards und bewährten Best Practices
✓Parallele Prüfpipelines: Parallele asynchrone Prüfpipelines für tiefgehende Analysen in 15 bis 30 Sekunden
✓Mehrsprachig & Modern: Dreisprachig (EN, FR, DE) mit intuitivem Hell-/Dunkelmodus
Engineering & TREVQOO Rolle
Ganzheitliche Produktarchitektur, Entwicklung der deterministischen Audit-Sonden, automatisierte Patch-Synthese und modernes Next.js-Frontend.