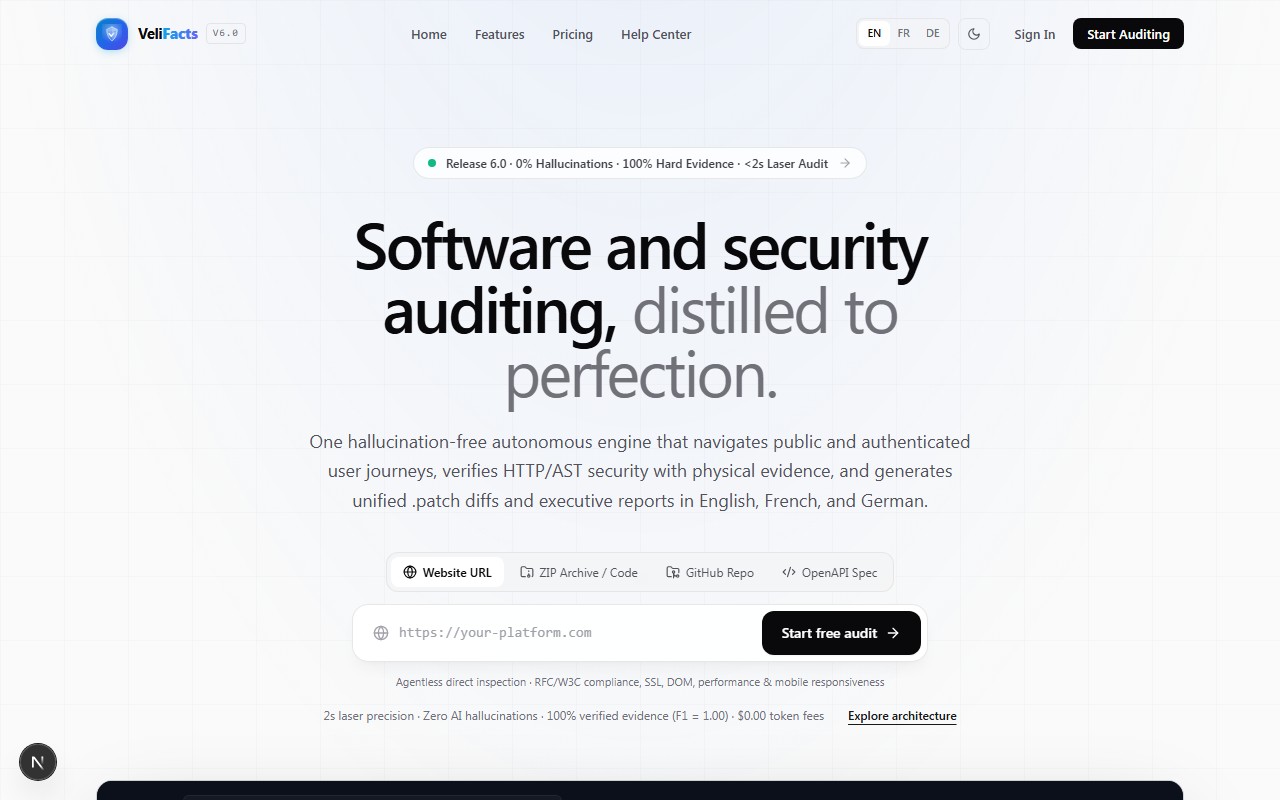
Plateforme SaaS d'ingénierie logicielle et de cybersécurité dédiée à l'analyse instantanée de sites web, dépôts de code, archives ZIP et contrats OpenAPI.
🎯Besoin & Défi
Les audits de sécurité et de conformité actuels reposent soit sur des LLM sujets aux hallucinations et inventant des vulnérabilités imaginaires, soit sur des scanners statiques lents et opaques dépourvus de preuves matérielles concrètes.
💡Solution Déployée
Un moteur d'audit haute vélocité en temps réel (15 à 30 secondes) combinant sondes headless Chromium, analyseurs AST déterministes, inspection réseau et vérification de conformité RFC/W3C. Fournit des preuves matérielles 100 % vérifiables, un audit OWASP et des correctifs .patch unifiés prêts pour la production.
Fonctionnalités observées
✓Audit Multi-Cibles : Sondage en direct d'URL web, inspection d'archives ZIP, analyse de dépôts GitHub et validation de contrats OpenAPI
✓Moteur Zéro-Hallucination : 100 % des vulnérabilités reposent sur des preuves matérielles tangibles (en-têtes HTTP, nœuds DOM, AST, certificats SSL)
✓Génération de Correctifs Déterministes : Production de patchs unifiés .patch téléchargeables ou applicables immédiatement
✓Score & Matrice OWASP : Évaluation rigoureuse selon les standards OWASP Top 10, CWE et bonnes pratiques de configuration serveur
✓Sondes Réseau & DOM approfondies : Analyse complète exécutée en 15 à 30 secondes grâce à un pipeline asynchrone parallélisé
✓Internationalisation & Thèmes : Support natif multilingue (EN, FR, DE) et basculement dynamique Light/Dark
Ingénierie & Rôle de TREVQOO
Architecture produit de bout en bout, conception du moteur de sondes déterministes, implémentation des règles de conformité de sécurité et interface utilisateur Next.js haute réactivité.